Microsoft extiende los límites de uso a más funciones de Copilot Chat para usuarios sin licencia de Microsoft 365 Copilot en organizaciones comerciales. Los avisos requieren preparar al soporte y revisar las solicitudes de licencias, sin convertir cada límite en una recomendación de compra.
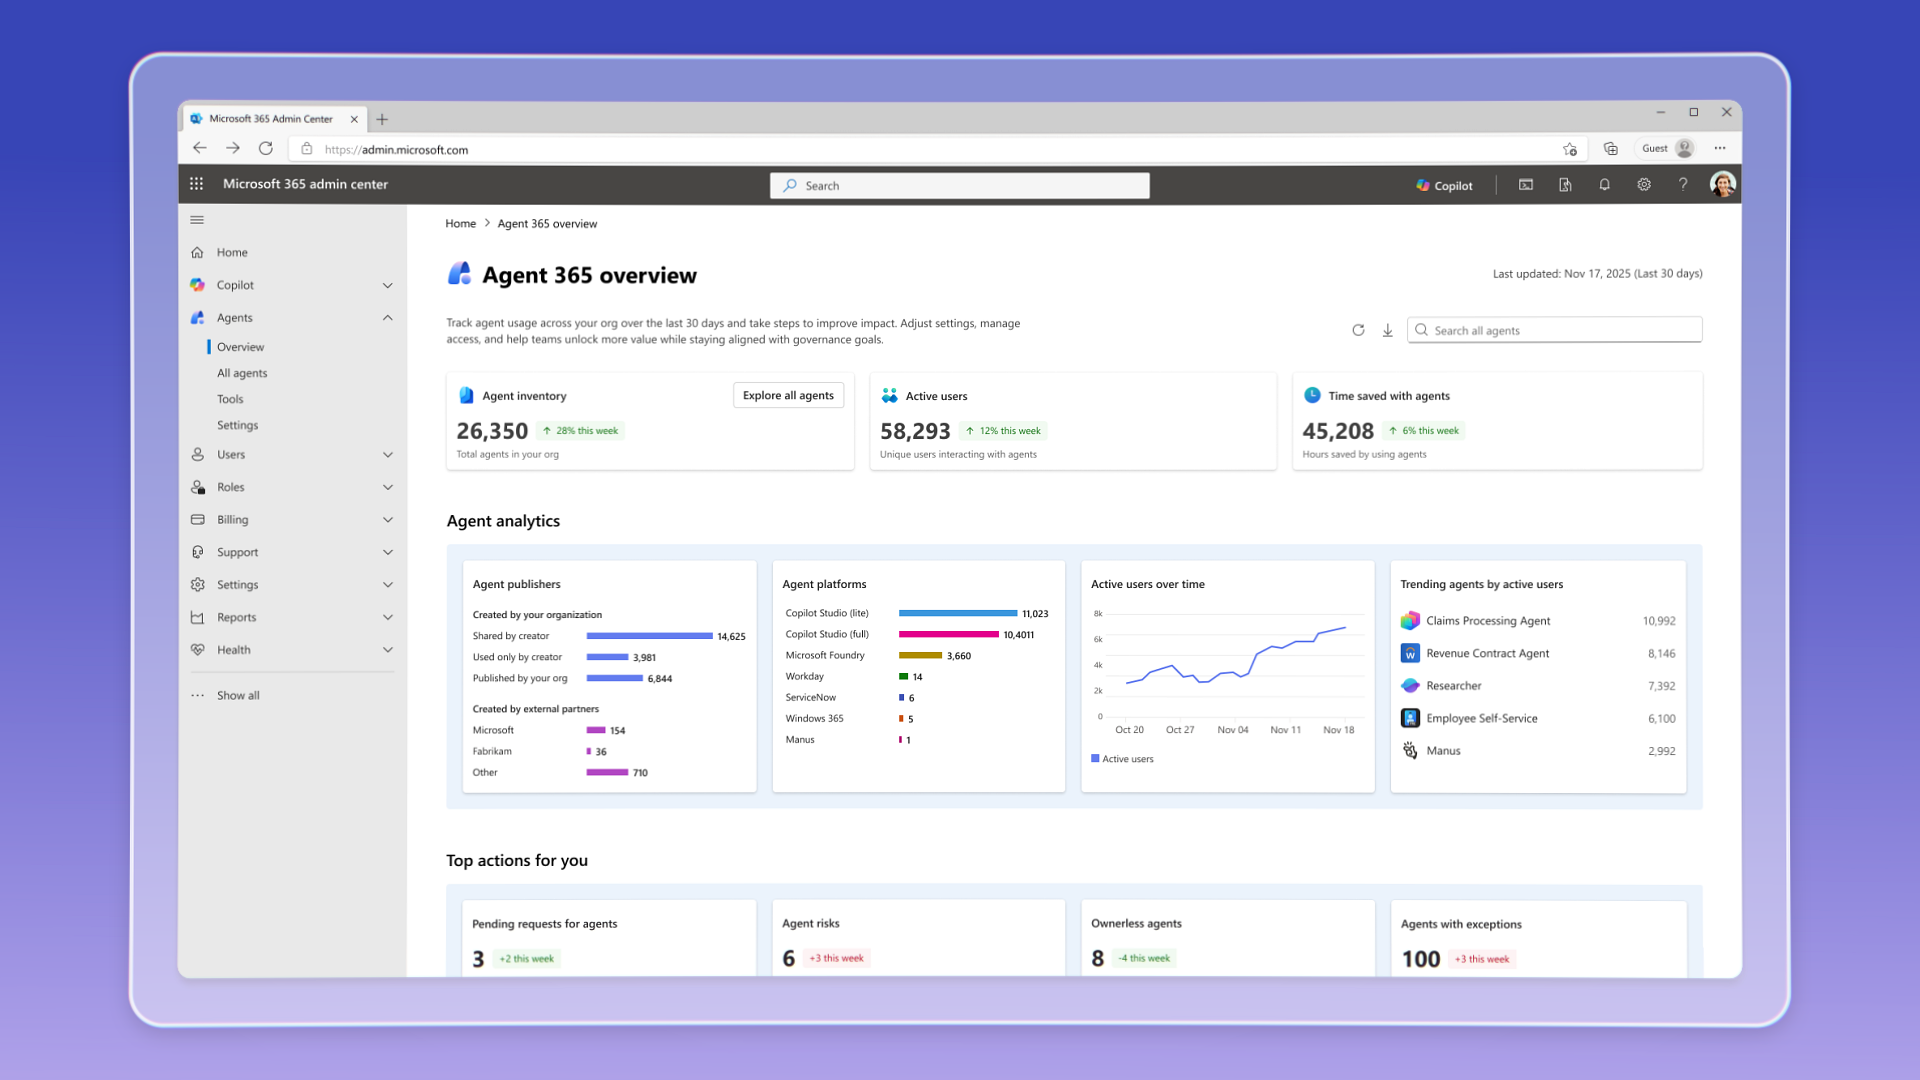
Agent 365 tiene disponibilidad general comercial desde el 1 de mayo de 2026 y licencia por usuario; las fuentes consultadas no precisan el estado de despliegue de Action Center.
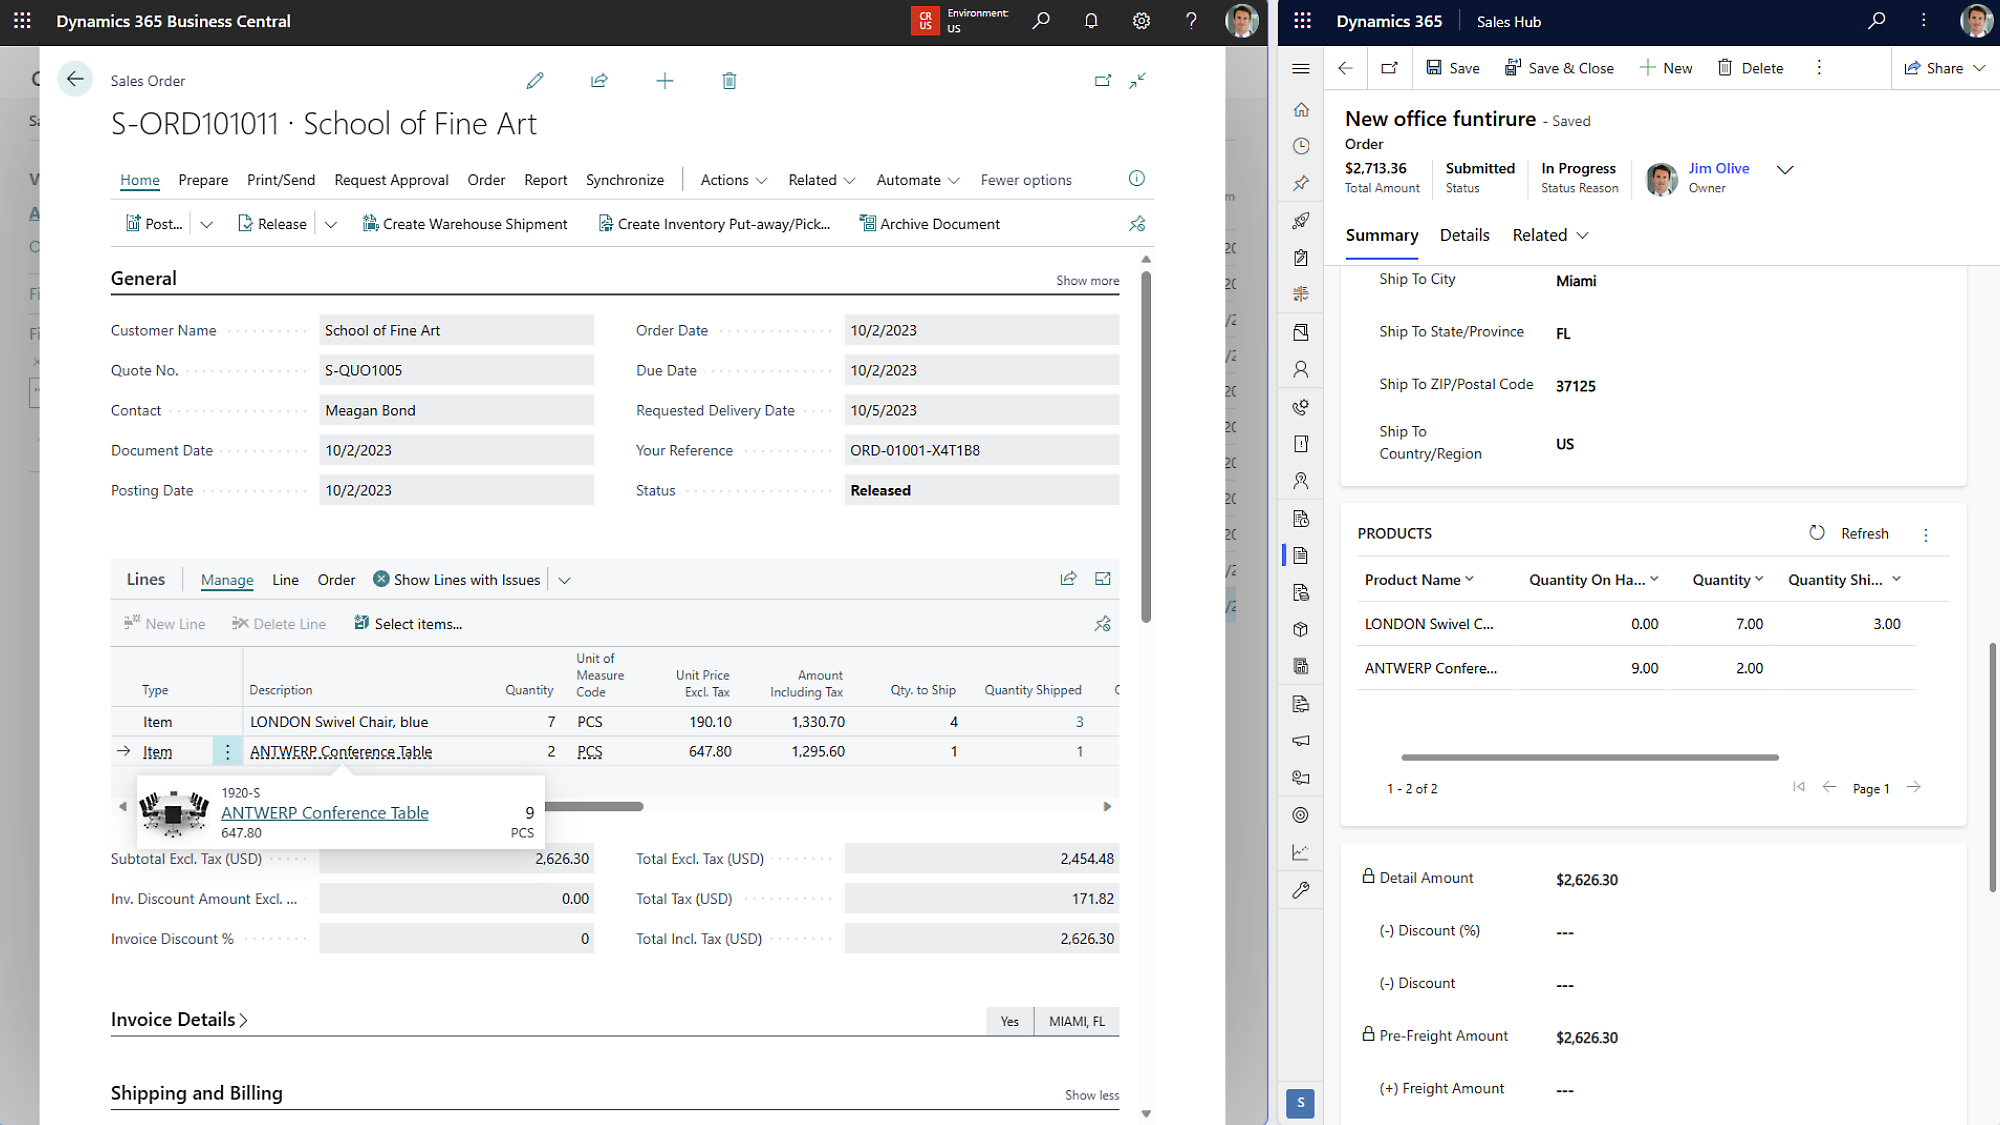
Dos ajustes integrados en el código de Business Central permiten controlar la restauración de cantidades en pedidos de venta y compra. Permanecen activados por defecto; el hito 30.0 no confirma su disponibilidad en un tenant.
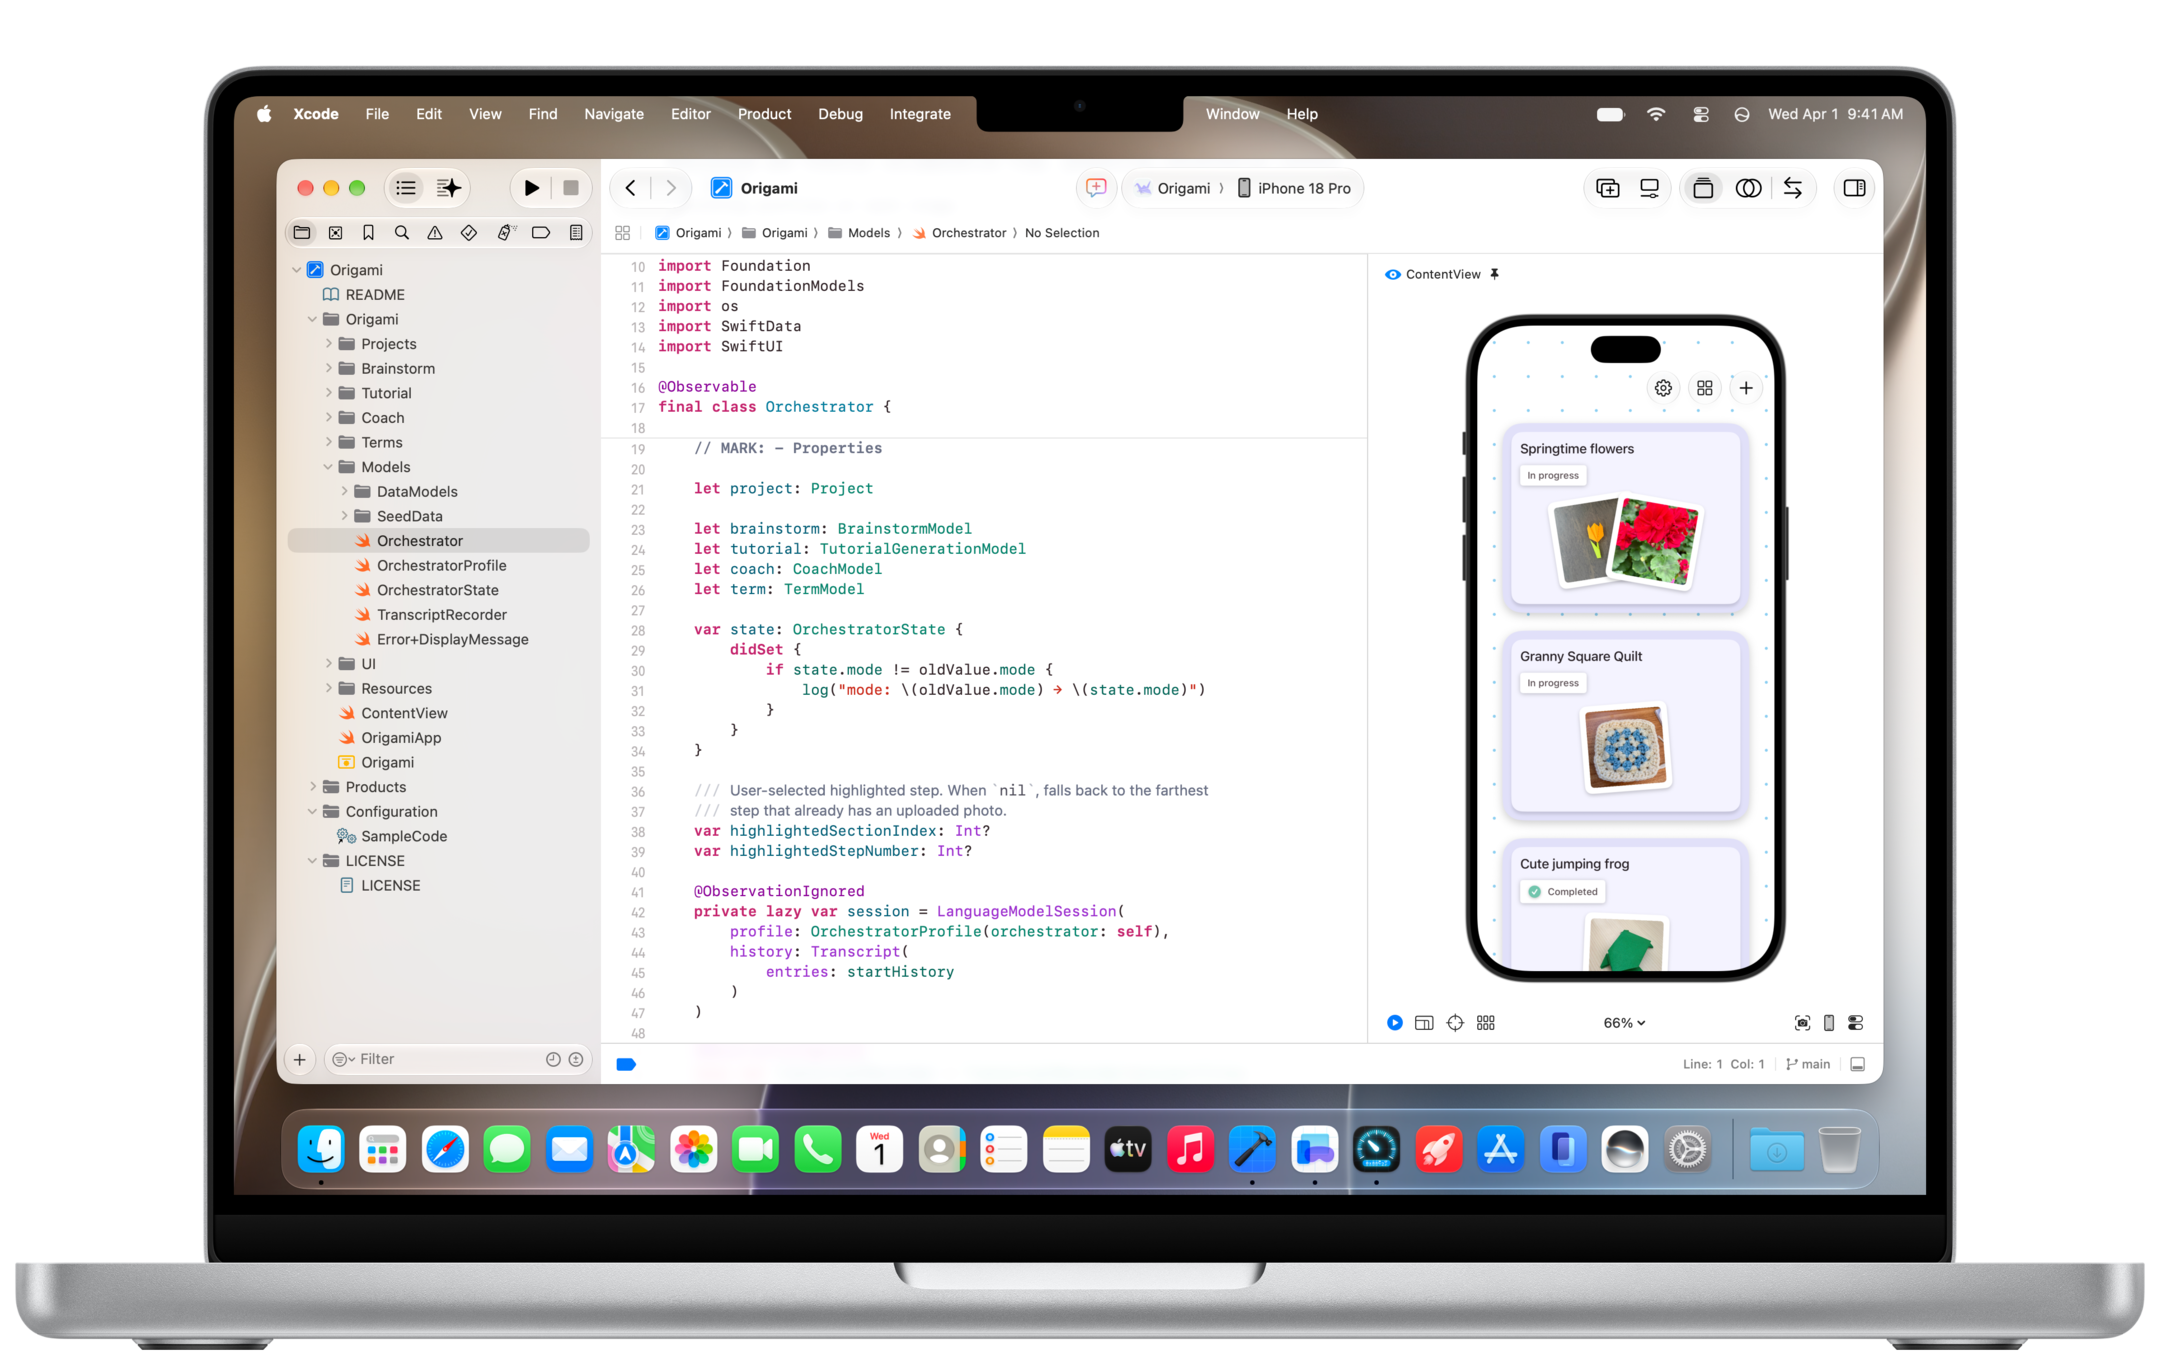
Copilot llega al asistente integrado de Xcode en vista previa pública y a JetBrains Air. Agent Merge también mejora el seguimiento de las pull requests, con condiciones distintas según el entorno.
Un commit de BCApps describe un conflicto de numeración al importar pedidos de Dynamics 365 Sales a Business Central con líneas recurrentes automáticas, relevante para la aceptación de la integración comercial.
Las restricciones con macOS 27 y Xcode 27 obligan a revisar la extracción de código. El análisis sin compilación ofrece alternativas con límites según el lenguaje.
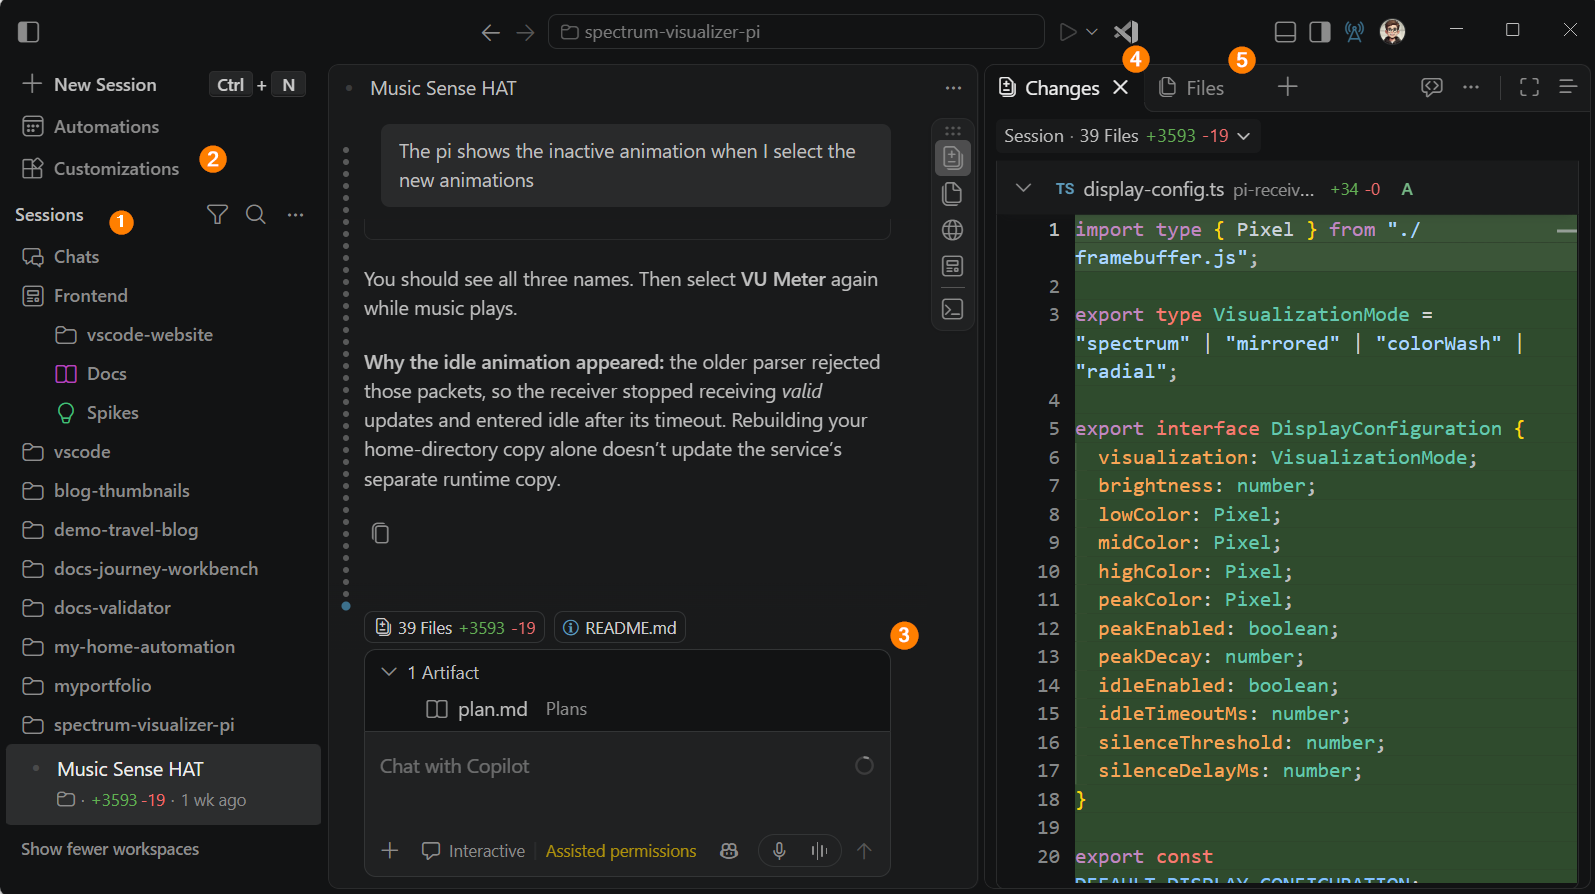
El panel de impacto añade Copilot Chat y la ventana Agents de VS Code. La ampliación permite observar más hábitos de uso, pero exige distinguir participación por funciones, fases de adopción y periodos comparables.
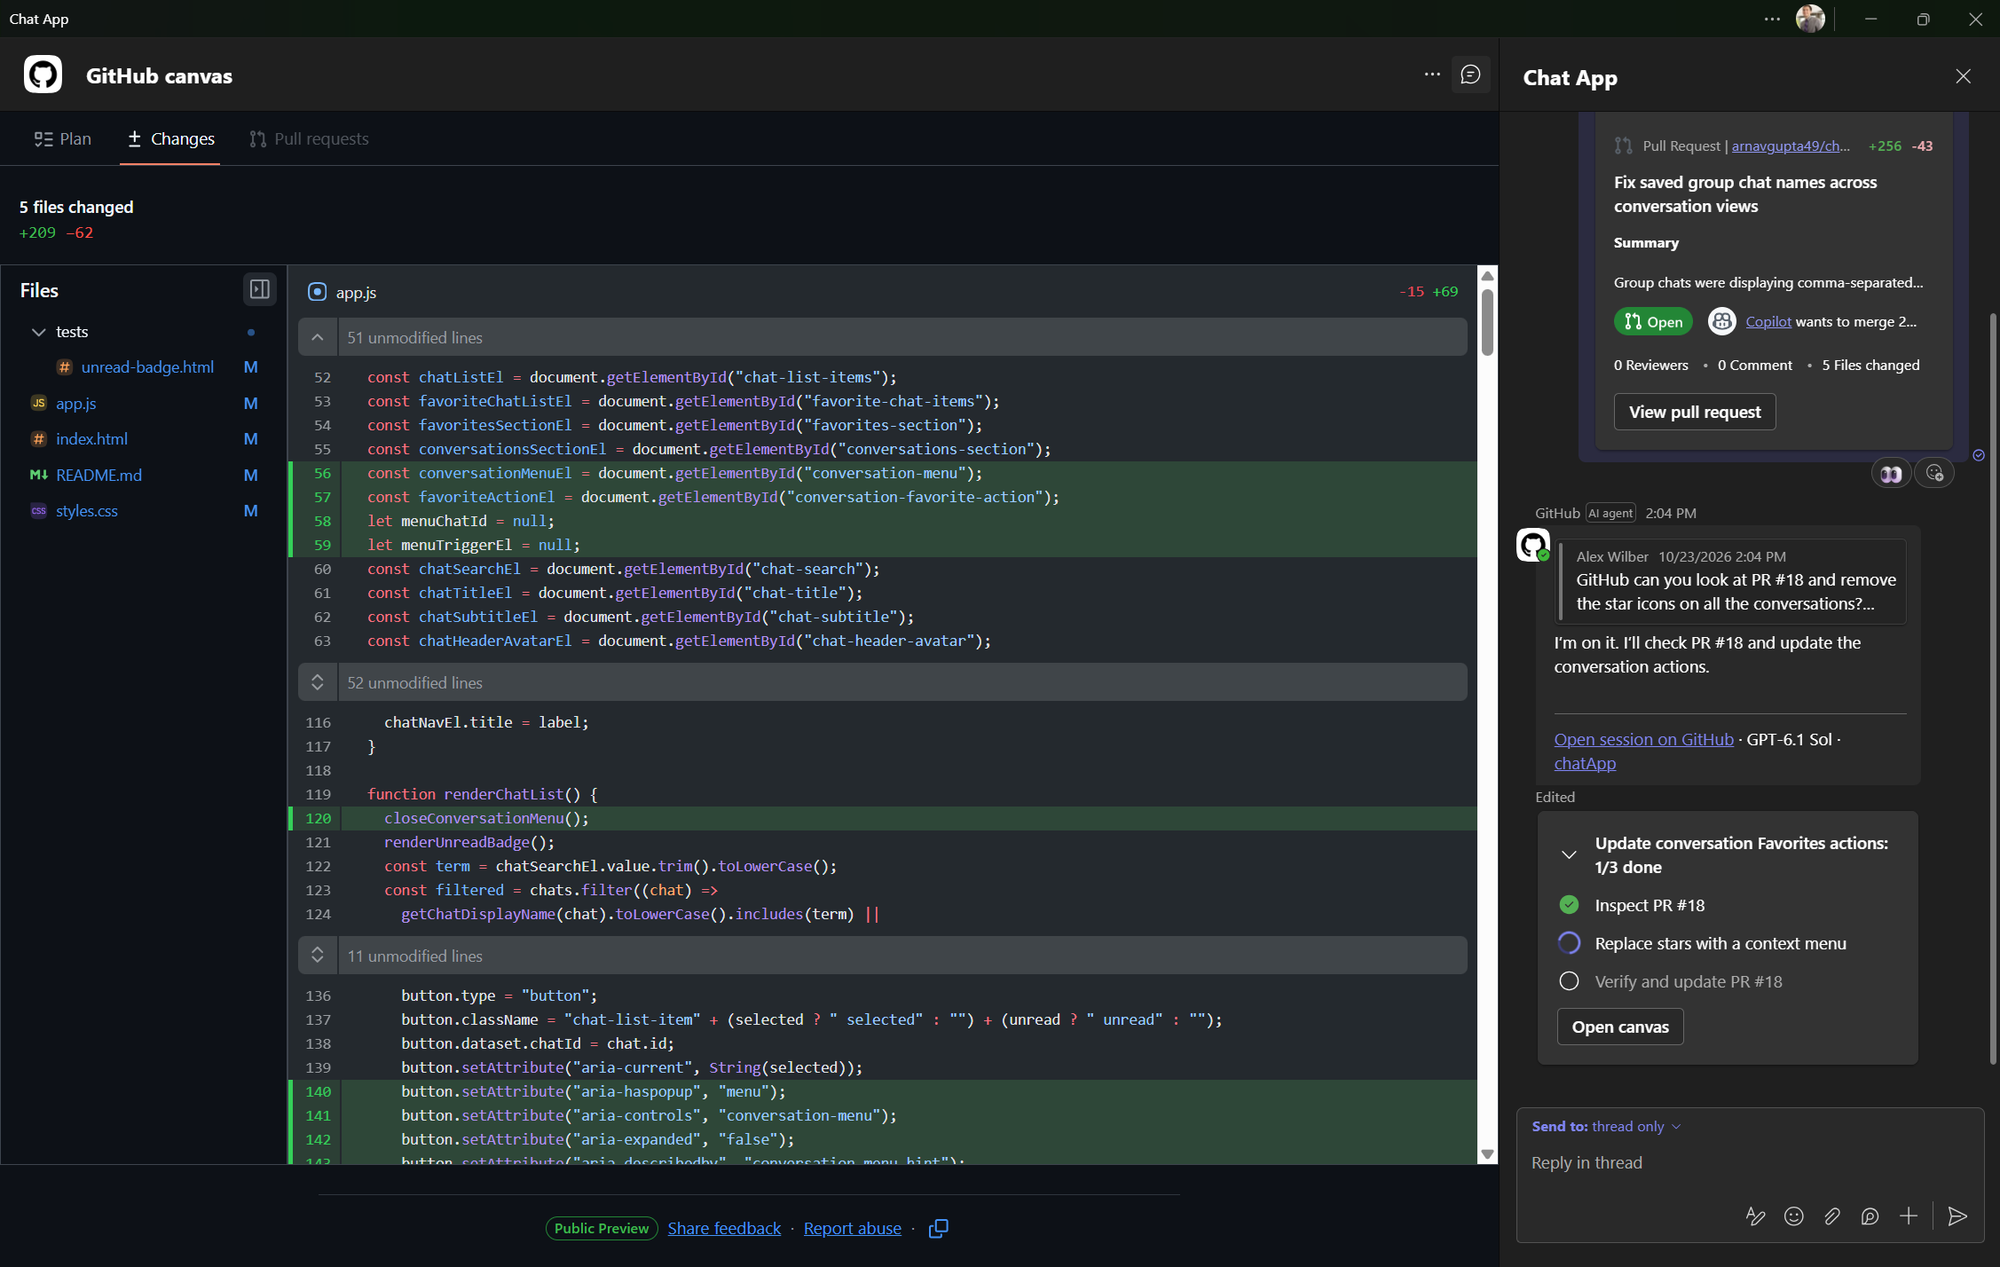
Canvas permite seguir el plan y revisar cambios junto a la conversación en Teams. El acceso requiere un plan de Copilot de pago y está sujeto a permisos, políticas y consumo.
GitHub · Anuncio: · Revisión editorial
Canvas junto a la conversación de Teams. Captura: GitHub.
Una caché y cambios en la carga de campos buscan evitar lecturas repetidas y cargas JIT. El CI/CD consta como satisfactorio; el ahorro de tiempo sigue sin una comparación verificada.
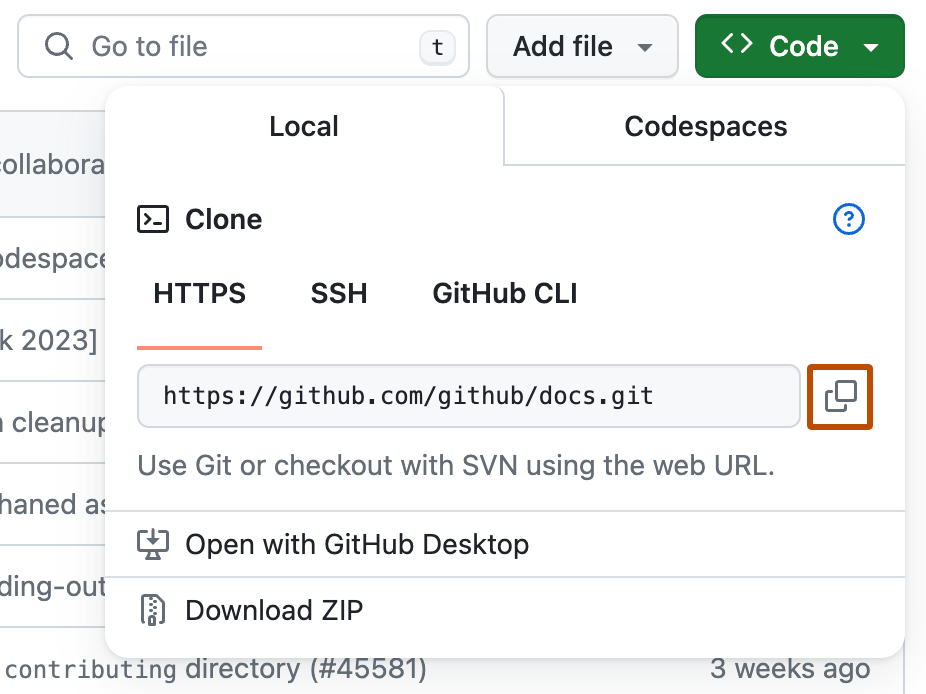
El anuncio del 19 de octubre de 2026 describe una protección temporal ante tráfico anómalo: algunos clones y fetches de repositorios públicos por HTTPS pueden fallar pidiendo autenticación. Abarca todos los planes de github.com y puede alcanzar tráfico legítimo; no es una obligación general. Excluye operaciones HTTPS autenticadas, SSH, pushes y tráfico web/API ajeno. Cabe autenticarse y reintentar, o esperar al levantamiento.
Elegir la credencial según el entorno
La documentación de autenticación de GitHub distingue el acceso desde el navegador de la autenticación del cliente Git. La contraseña de la cuenta no sirve para autenticar Git por HTTPS. GitHub CLI y Git Credential Manager ofrecen mecanismos para gestionar ese acceso.
La tabla reúne las opciones indicadas por GitHub y los requisitos que conviene comprobar antes de modificar una automatización.
Entorno
Credencial
Límite que revisar
GitHub Actions
GITHUB_TOKEN integrado, utilizado por actions/checkout de forma predeterminada.
actions/checkout recomienda contents: read. El token está ligado al repositorio del flujo; para otro repositorio privado hace falta una credencial con acceso.
La App necesita el permiso Contents y acceso al repositorio. El token de instalación caduca en una hora: la automatización debe contemplar su renovación.
Trabajo manual por HTTPS
GitHub CLI, Git Credential Manager o un token de acceso personal (PAT).
Revisar qué cuenta y credencial utiliza el cliente que ejecuta la operación.
Qué revisar en una automatización
Lectura de Nexo: interesa identificar dónde se depende del acceso anónimo en cada paso. Ese recorrido permite decidir dónde configurar autenticación y dónde aceptar una espera, sin atribuir todos los errores de descarga a una misma causa.
Localizar cada git clone y git fetch, incluidos los que puedan ejecutarse dentro de contenedores o scripts auxiliares. Son ejemplos de lugares que revisar, no incidencias observadas.
Comprobar protocolo, repositorio y mecanismo de credenciales en el entorno que realiza cada acceso. Según la guía de remotos, git remote -v muestra las direcciones configuradas; por sí solo no confirma la autenticación.
Conservar el mensaje de error sin exponer secretos. Para diagnosticar otros fallos, la guía de clonación propone comprobar conexión HTTPS, permisos sobre el repositorio y existencia de la rama.
Ejemplo sintético: una descarga dentro de un contenedor
Supongamos que un flujo obtiene su repositorio mediante actions/checkout y después inicia un contenedor que clona una dependencia pública sin credenciales. Conviene revisar ambos accesos por separado: la autenticación del primer paso no demuestra cómo se autentica el proceso del contenedor.
En este caso ficticio, el equipo comprobaría el repositorio de destino, cómo proporcionar una credencial de lectura con acceso y si esa descarga puede aplazarse mediante reintentos limitados con pausas. Es una propuesta de revisión, no una configuración universal. El ejemplo no se ha ejecutado ni representa una incidencia real.
Elaborado con asistencia de IA y revisado por Nexo Community. Las propuestas prácticas y la interpretación editorial se distinguen de los hechos documentados.