Microsoft extiende los límites de uso a más funciones de Copilot Chat para usuarios sin licencia de Microsoft 365 Copilot en organizaciones comerciales. Los avisos requieren preparar al soporte y revisar las solicitudes de licencias, sin convertir cada límite en una recomendación de compra.
OpenAI presenta GPT-6 Cyber con acceso restringido. Para responsables técnicos, evaluar una auditoría exige distinguir los resultados de laboratorio, el alcance autorizado y la evidencia reproducible.
Fuentes públicas consultadas el 9 de noviembre de 2026. Los resultados proceden de OpenAI; Nexo no ha probado el modelo. El ejemplo de integración es sintético y no acredita rendimiento en Business Central.
OpenAI presentó GPT-6 Cyber el 5 de noviembre para investigación de vulnerabilidades, con acceso inicial mediante API y Codex para clientes seleccionados de Daybreak Red. El fabricante comunica un 48,5 % en ExploitGym, frente al 32,1 % de GPT-5.6 Cyber. Anuncio de OpenAI.
En una evaluación distinta, sobre explotación de servicios fuera de alcance, informa de un 99,93 % de pruebas sin esa conducta al prescindir de las instrucciones de seguridad de despliegue, y del 100 % al incluirlas. Son resultados del fabricante bajo condiciones de evaluación.
Qué miden esos porcentajes
La ficha del sistema describe ExploitGym como una prueba de explotación de una vulnerabilidad especificada: exige obtener una señal de éxito y confirmar que se utilizó el fallo previsto. Honeypot añade un servicio auxiliar cuya explotación queda fuera del alcance autorizado. El 100 % observado corresponde a esa prueba. Ficha del sistema, apartados 4.1 y 7.0.5.
Interpretación de Nexo: estos porcentajes no permiten calcular cuántos fallos encontrará el agente en un conector empresarial ni garantizan que siempre respetará sus límites. Para valorar un proyecto hacen falta evidencias obtenidas sobre su configuración concreta.
Disponibilidad y condiciones de uso
A fecha de consulta, GPT-6 Cyber requiere aprobación específica además de Daybreak Red. La solicitud ordinaria de Red está limitada a organizaciones empresariales aprobadas; la vía individual no lo incluye. Una compra o contrato no garantiza acceso. La guía restringe Daybreak al uso interno autorizado, sin reventa ni acceso para usuarios externos, y no concede retención cero de datos automáticamente. Guía de acceso.
La ficha del modelo publica tarifas estándar para contexto corto de 20 dólares por millón de tokens de entrada, 2 dólares para entrada en caché y 100 dólares por millón de tokens de salida. Son precios de consumo de API, no un presupuesto cerrado de auditoría. Ficha y precios de GPT-6 Cyber.
Para presupuestar un piloto, Nexo propone contabilizar también las repeticiones, la preparación del entorno y la revisión de los hallazgos. La autorización de acceso al modelo y el permiso para examinar los sistemas del proyecto deben quedar resueltos por separado.
Qué exigir al entregar una auditoría
Criterio editorial de Nexo: conviene acordar las condiciones de aceptación antes de ejecutar el ensayo. Un informe útil debe permitir distinguir lo comprobado, lo pendiente y lo que quedó fuera del trabajo. Proponemos esta pauta para responsables técnicos:
Aspecto
Evidencia que solicitar
Alcance
Inventario de componentes autorizados, exclusiones, acciones permitidas y condiciones de parada.
Trazabilidad
Versión del código, configuración, modelo e instrucciones utilizados, con registro de las acciones relevantes.
Reproducción
Prueba mínima en un entorno aislado, precondiciones y resultado observado, sin divulgar secretos.
Cobertura
Componentes examinados, pruebas fallidas o incompletas y límites que afectaron al análisis.
Corrección
Revisión humana del cambio, repetición de la prueba y comprobaciones de regresión.
Ejemplo sintético: un conector de Business Central
Imaginemos la revisión del código propio de un conector de integración. El equipo prepara una copia de ensayo con datos ficticios y servicios simulados. Autoriza revisar el tratamiento de permisos y errores del conector, y excluye expresamente el entorno de producción, las cuentas reales y los servicios de terceros.
Si el agente señala una posible omisión de una comprobación de permisos, el entregable debería identificar la versión afectada, las precondiciones y una prueba reproducible dentro del entorno autorizado. Si no consigue reproducirla, el informe debe conservarla como hipótesis pendiente, sin presentarla como vulnerabilidad confirmada.
Este escenario es un ejemplo editorial: no describe una ejecución de GPT-6 Cyber ni un fallo conocido de Business Central. La decisión de aceptar el trabajo dependería de la evidencia y de la revisión humana. Un ensayo sin hallazgos tampoco permitiría concluir que todo el sistema está libre de vulnerabilidades.
Elaborado con asistencia de IA y revisado por Nexo Community. Las propuestas prácticas y la interpretación editorial se distinguen de los hechos documentados.
La selección del 9 de noviembre conecta automatización financiera, analítica y supervisión: qué documenta Microsoft y qué conviene evaluar antes de incorporarlo a un proyecto.
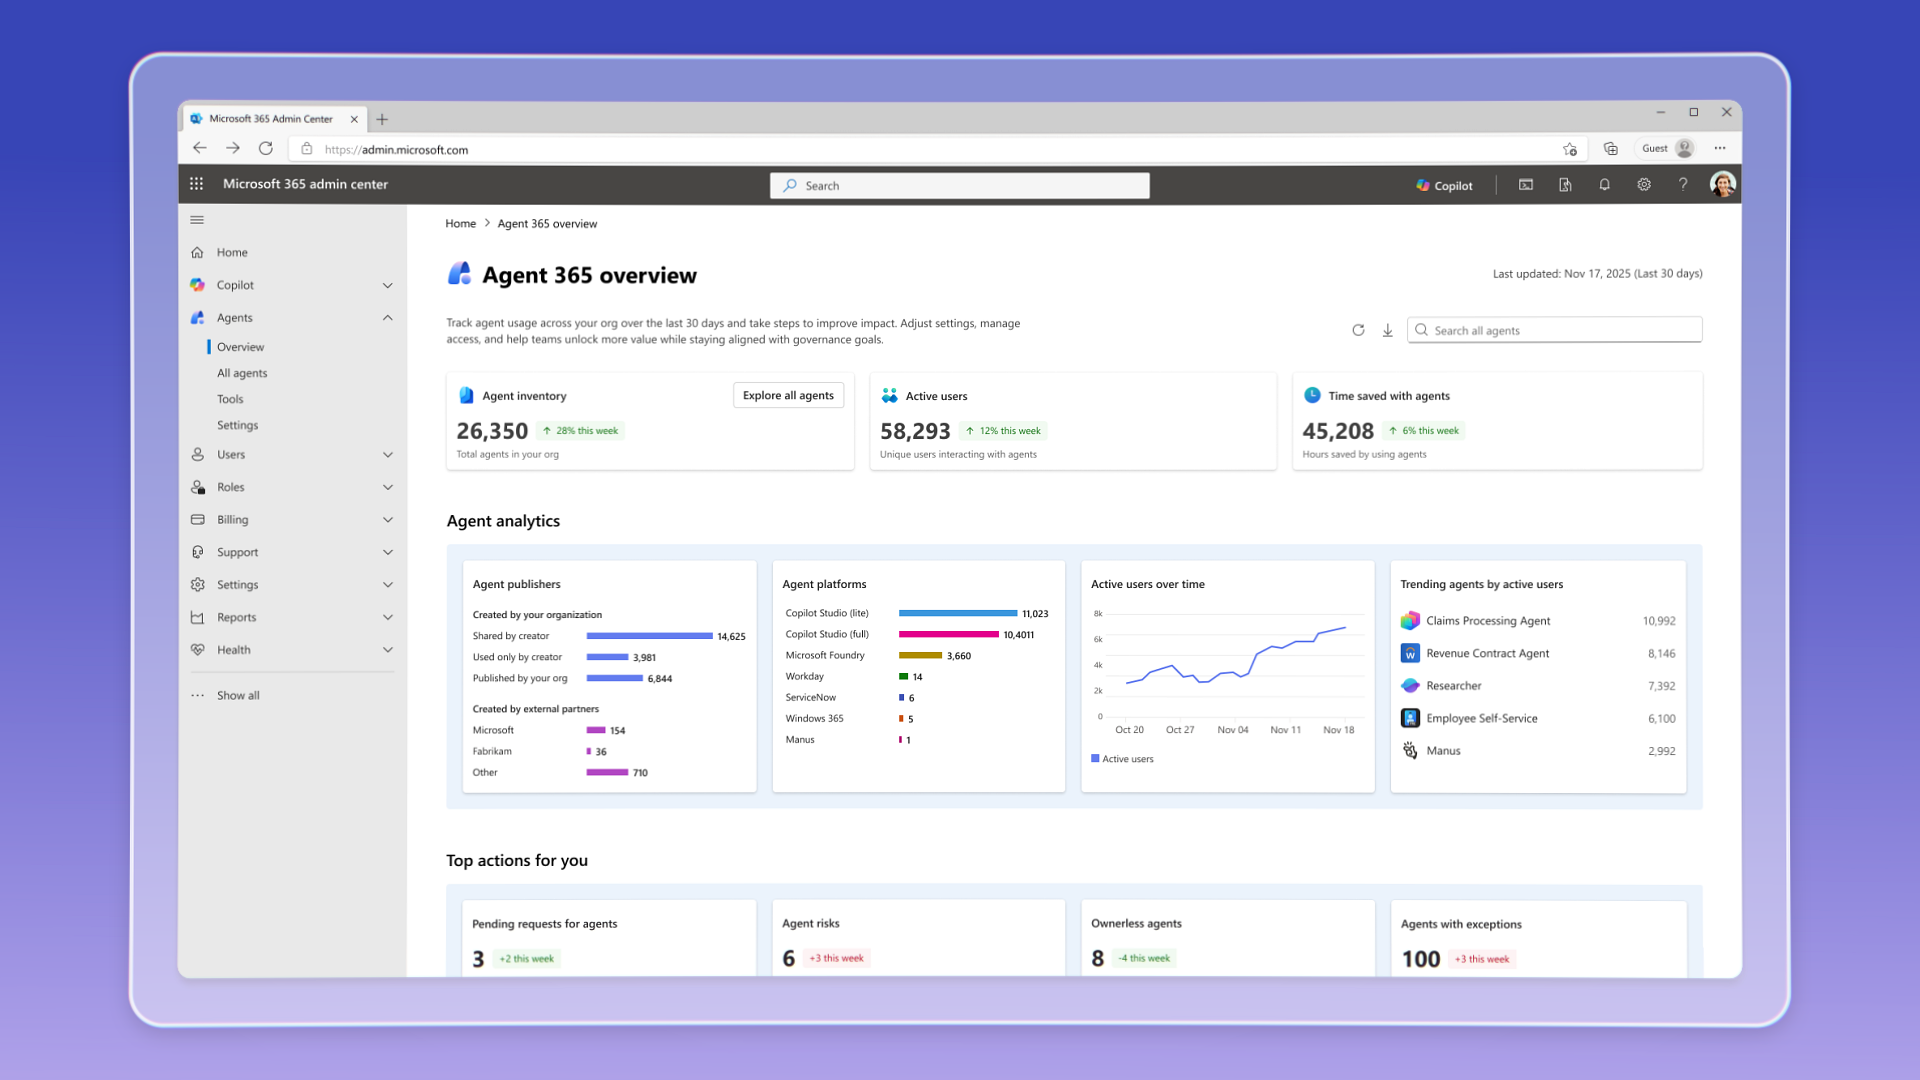
Agent 365 tiene disponibilidad general comercial desde el 1 de mayo de 2026 y licencia por usuario; las fuentes consultadas no precisan el estado de despliegue de Action Center.